অ্যাক্সেস কীভাবে কাজ করে
গার্ড মিডলওয়্যার (app.UseSuperAdmin()) সুরক্ষিত স্কোপের প্রতিটি রিকোয়েস্ট চেক করে। ডিফল্টে স্কোপ হলো /admin-এর নিচের সবকিছু।
Request ──► in protected scope? ──no──► your endpoint (not touched)
                 │yes
                 ▼
        anonymous path / [AllowAnonymous]? ──yes──► endpoint
                 │no
                 ▼
        signed in (SuperAdmin cookie)? ──no──► 302 /admin/auth/login  (API: 401)
                 │yes
                 ▼
        user active + security stamp valid? ──no──► sign out, 302 login
                 │yes
                 ▼
        must change password? ──yes──► 302 /admin/auth/setting/password
                 │no
                 ▼
        [SkipUrlPermission]? ──yes──► endpoint
                 │no
                 ▼
        super admin, or a held permission has a rule matching METHOD + path?
                 ├─yes──► endpoint ([HasPermission] etc. are checked on top)
                 └─no───► 302 /admin/auth/denied  (API: 403)
ধারণা
| ধারণা | অর্থ |
|---|---|
| ইউজার (User) | অ্যাডমিন প্যানেলের অ্যাকাউন্ট। এর রোল এবং ঐচ্ছিক সরাসরি পারমিশন থাকে |
| রোল (Role) | পারমিশনের নামযুক্ত গ্রুপ (editor)। Super administrator রোল সব চেক এড়িয়ে যায় |
| পারমিশন (Permission) | একটি স্লাগ (posts.edit) এবং ০ থেকে n টি URL রুল। ইউজারের পারমিশন হলো সরাসরি পারমিশন ও সব রোলের পারমিশনের যোগফল। * সবকিছুর অনুমতি দেয় |
| URL রুল | HTTP মেথড (ফাঁকা = যেকোনো) ও একটি পাথ প্যাটার্ন। ইউজারের কোনো পারমিশনের কোনো একটি রুল মিললে URL গার্ড রিকোয়েস্ট অনুমোদন করে। দেখুন URL প্যাটার্ন সিনট্যাক্স |
| মেনু আইটেম | শিরোনাম, আইকন, URL, প্যারেন্ট। ইউজার তার URL-এ GET করতে পারলেই কেবল দেখা যায় (প্রতি আইটেমে বন্ধ করা যায়), সাথে ঐচ্ছিক "পারমিশন আবশ্যক" ও "রোলে সীমাবদ্ধ"। দৃশ্যমান সন্তান না থাকলে গ্রুপ লুকানো থাকে |
পরিবর্তন পরের রিকোয়েস্টেই কার্যকর হয়
পারমিশন কুকিতে রাখা হয় না। সেগুলো প্রতি ইউজারে ক্যাশ হয়, এবং প্যানেলে যেকোনো পরিবর্তন হলে ক্যাশ মুছে যায়। তাই পরিবর্তন ইউজারের পরের রিকোয়েস্টে কার্যকর হয়।
ওয়েব ফার্মে অন্য ইনস্ট্যান্সগুলো Cache:VersionCheckSeconds-এর (ডিফল্ট ৫ সেকেন্ড) মধ্যে পরিবর্তন টের পায়। দেখুন কনফিগারেশন।
প্রত্যাখ্যাত ইউজার কী দেখে
সাইন-ইন করা ইউজার মিল নেই এমন URL খুললে ডিনায়েড পেজ দেখে। এখানে এডিটর /admin/auth/users খুলেছে:
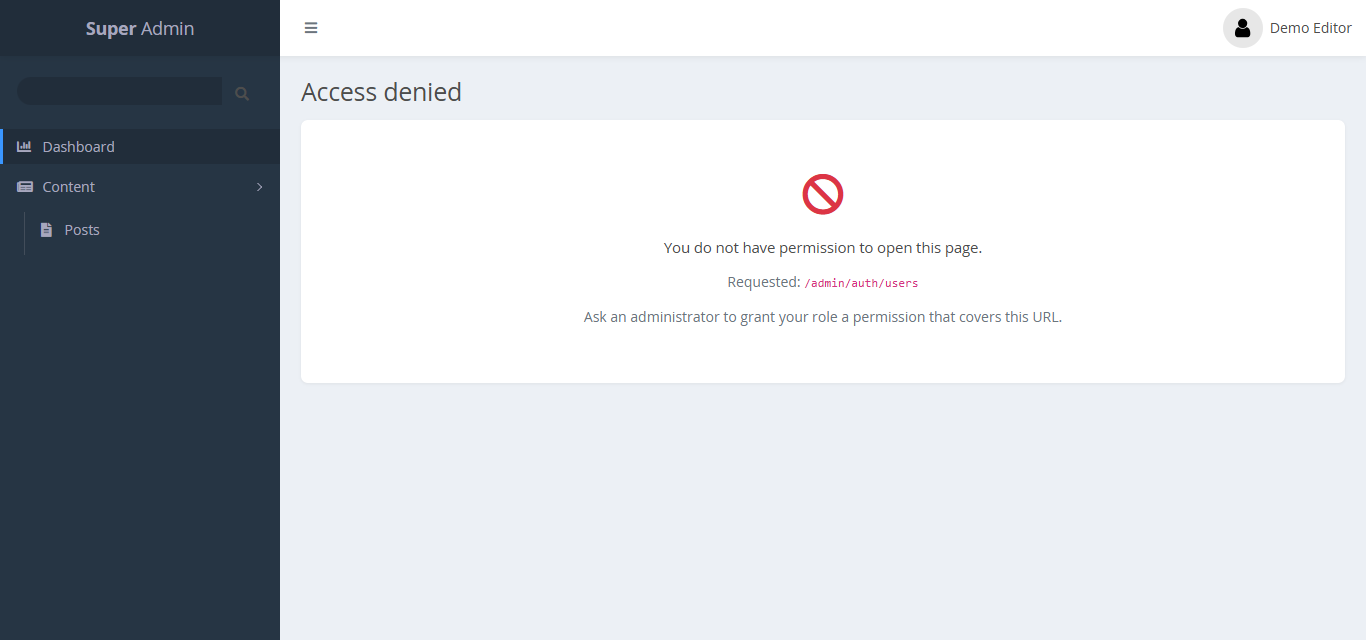
Protection:ApiPaths-এর (ডিফল্ট /admin/api/*) সাথে মেলে এমন পাথে রিডাইরেক্টের বদলে 401 বা 403 স্ট্যাটাস কোড যায়।
একজন ইউজারের অ্যাক্সেস যাচাই
Users-এ গিয়ে ইউজারের নামে ক্লিক করুন। অ্যাক্সেস ভিউতে রোল, প্রতিটি কার্যকর পারমিশন (উৎস সহ) এবং দৃশ্যমান মেনু দেখা যায়:
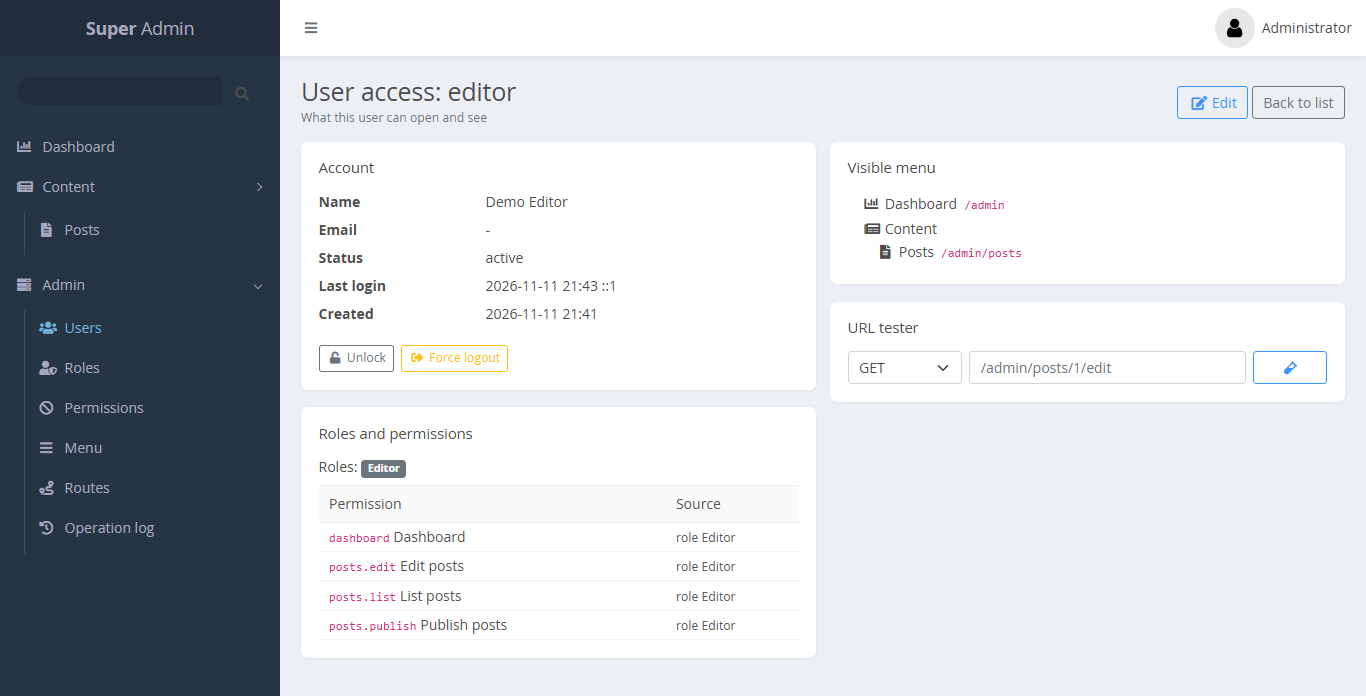
একটি URL রুলের বিরুদ্ধে পরীক্ষা করতে Permissions → URL tester ব্যবহার করুন। দেখুন URL প্যাটার্ন সিনট্যাক্স।