Blazor Server
URL গার্ড একটি মিডলওয়্যার, তাই এটি শুধু HTTP রিকোয়েস্ট দেখে। Blazor Server-এ (এবং Interactive Server রেন্ডার মোডে) সার্কিটের ভেতরের নেভিগেশন কোনো রিকোয়েস্ট পাঠায় না। Blazor লেয়ার এই ফাঁক বন্ধ করে।
সেটআপ
builder.Services.AddSuperAdmin(builder.Configuration.GetSection("SuperAdmin"), db => db.UseSqlServer(cs));
builder.Services.AddSuperAdminBlazor();
builder.Services.AddRazorComponents().AddInteractiveServerComponents();
...
app.UseAuthentication();
app.UseSuperAdmin();
app.UseAuthorization();
app.UseAntiforgery();
app.MapStaticAssets();
app.MapSuperAdmin();
app.MapRazorComponents<App>().AddInteractiveServerRenderMode();
"SuperAdmin": { "Auth": { "SetDefaultScheme": true } }
SetDefaultScheme SuperAdmin কুকিকে ডিফল্ট স্কিম করে। তখন Blazor হাব কানেকশন, [Authorize], AuthorizeView ও HttpContext.User সবাই অ্যাডমিন ইউজারকে দেখতে পায়। আপনার অ্যাপ নিজের ডিফল্ট স্কিমে ইউজার সাইন-ইন করালে এটি বন্ধ রাখুন।
_Imports.razor-এ এই লাইনগুলো যোগ করুন:
@using SuperAdmin.Rbac.Blazor
@using SuperAdmin.Rbac.Authorization
AddSuperAdminBlazor() কী দেয়
| অংশ | কী করে |
|---|---|
রিভ্যালিডেটিং AuthenticationStateProvider | প্রতি Auth:RevalidationMinutes (ডিফল্ট ১) সময়ে সার্কিট আবার যাচাই করে ইউজার সক্রিয় আছে এবং সিকিউরিটি স্ট্যাম্প মিলছে কি না। নিষ্ক্রিয় করা, ফোর্স লগআউট ও পাসওয়ার্ড পরিবর্তন চলমান সার্কিট শেষ করে দেয় |
[HasUrlPermission] | পেজের জন্য পারমিশনের URL রুল চেক করে। AuthorizeRouteView এটি সার্কিটের প্রতিটি নেভিগেশনে চালায়। [Authorize(Policy = SuperAdminDefaults.UrlPolicy)]-এর সমান। MVC, Razor Pages ও Minimal API এন্ডপয়েন্টেও কাজ করে |
<SaCan> | <sa-can> ট্যাগ হেল্পারের Razor কম্পোনেন্ট সংস্করণ |
<SuperAdminMenu /> | কম্পোনেন্ট হিসেবে রোল-সচেতন মেনু ট্রি। প্যানেলের সাইডবার মার্কআপ রেন্ডার করে। Variant="SuperAdminMenuVariant.Plain" সাধারণ তালিকা দেয় (sa-menu ক্লাস), আর ItemTemplate আপনার নিজের লিংক মার্কআপ |
SuperAdminLayout | প্যানেল শেল: হেডার, লগআউটসহ ইউজার মেনু, সার্চ ও মেনুসহ সাইডবার। Razor Pages লেআউটের মতোই মার্কআপ |
<SuperAdminHead />, <SuperAdminScripts /> | <head>-এর জন্য প্যানেলের CSS, UI:Stylesheets ও কালার-মোড স্ক্রিপ্ট; <body>-এর জন্য Bootstrap ও superadmin.js |
সার্কিট-সচেতন ICurrentAdmin | পুরো সার্কিটের জন্য স্ন্যাপশট ধরে না রেখে প্রতি কলে বর্তমান (রিভ্যালিডেট করা) ইউজার পড়ে |
পেজ সুরক্ষিত করুন
Routes.razor-এ AuthorizeRouteView ব্যবহার করুন:
@* Routes.razor *@
<Router AppAssembly="typeof(Program).Assembly">
    <Found Context="routeData">
        <AuthorizeRouteView RouteData="routeData" DefaultLayout="typeof(Layout.MainLayout)">
            <NotAuthorized>Access denied.</NotAuthorized>
        </AuthorizeRouteView>
    </Found>
</Router>
প্রতিটি পেজে অ্যাট্রিবিউট দিন, আর পেজের অংশবিশেষের জন্য <SaCan> ব্যবহার করুন:
@* Pages/Reports.razor *@
@page "/admin/reports"
@attribute [HasUrlPermission]

<SaCan Permission="reports.export">
    <ChildContent><button>Export CSV</button></ChildContent>
    <Denied>You may read reports but not export them.</Denied>
</SaCan>
<SaCan Url="/admin/orders"><a href="admin/orders">Orders</a></SaCan>
প্যানেল শেল ব্যবহার করুন
App.razor-এ প্যাকেজের ফাইলগুলো লোড করুন:
@* App.razor *@
<head>
    <base href="/" />
    <SuperAdminHead />                     @* theme CSS, UI:Stylesheets, colour mode *@
    <HeadOutlet @rendermode="InteractiveServer" />
</head>
<body>
    <Routes @rendermode="InteractiveServer" />
    <SuperAdminScripts />                  @* Bootstrap bundle + superadmin.js *@
    <script src="@Assets["_framework/blazor.web.js"]"></script>
</body>
এরপর SuperAdminLayout-কে লেআউট হিসেবে ব্যবহার করুন, সরাসরি (DefaultLayout="typeof(SuperAdminLayout)") অথবা আপনার নিজের লেআউটের নিচে:
@* Layout/MainLayout.razor *@
@inherits LayoutComponentBase
@layout SuperAdminLayout

<ErrorBoundary>@Body</ErrorBoundary>
সাইডবার মেনু, তার সার্চ বক্স, কোল্যাপ্স টগল ও ইউজার মেনু সার্কিটের ভেতরে কাজ করে। superadmin.js ডেলিগেটেড হ্যান্ডলার ব্যবহার করে, তাই Blazor রি-রেন্ডারে এগুলো ভাঙে না। সক্রিয় মেনু আইটেম সার্কিটের নেভিগেশন অনুসরণ করে।
নিজের শেল বানাতে চাইলে শুধু <SuperAdminMenu /> (সাইডবার মার্কআপ) অথবা <SuperAdminMenu Variant="SuperAdminMenuVariant.Plain" /> (স্টাইল করার জন্য সাধারণ তালিকা) ব্যবহার করুন।
পুরো অ্যাপ সুরক্ষিত করা
পুরো অ্যাপ সুরক্ষিত থাকলে (Protection:Scope = All), এই রিকোয়েস্টগুলোর জন্য সাইন-ইন করা ইউজার লাগে কিন্তু কোনো URL রুল লাগে না, যাতে প্রতিটি অ্যাডমিন ইউজার কাজ করা সার্কিট পায়:
- Blazor স্ক্রিপ্ট (
/_framework/*), - হাব (
/_blazor,/_blazor/*), MapStaticAssets()-এর ফাইল।
পেজগুলো নিজে [HasUrlPermission] দিয়ে সুরক্ষিত থাকে। এটি বন্ধ করতে Protection:SkipUrlRulesForAssets = false দিন, অথবা Protection:AnonymousPaths দিয়ে পাথগুলো পাবলিক করুন।
স্যাম্পল
Blazor স্যাম্পলে এসবই চলে। analyst / Analyst#12345 দিয়ে সাইন ইন করুন:
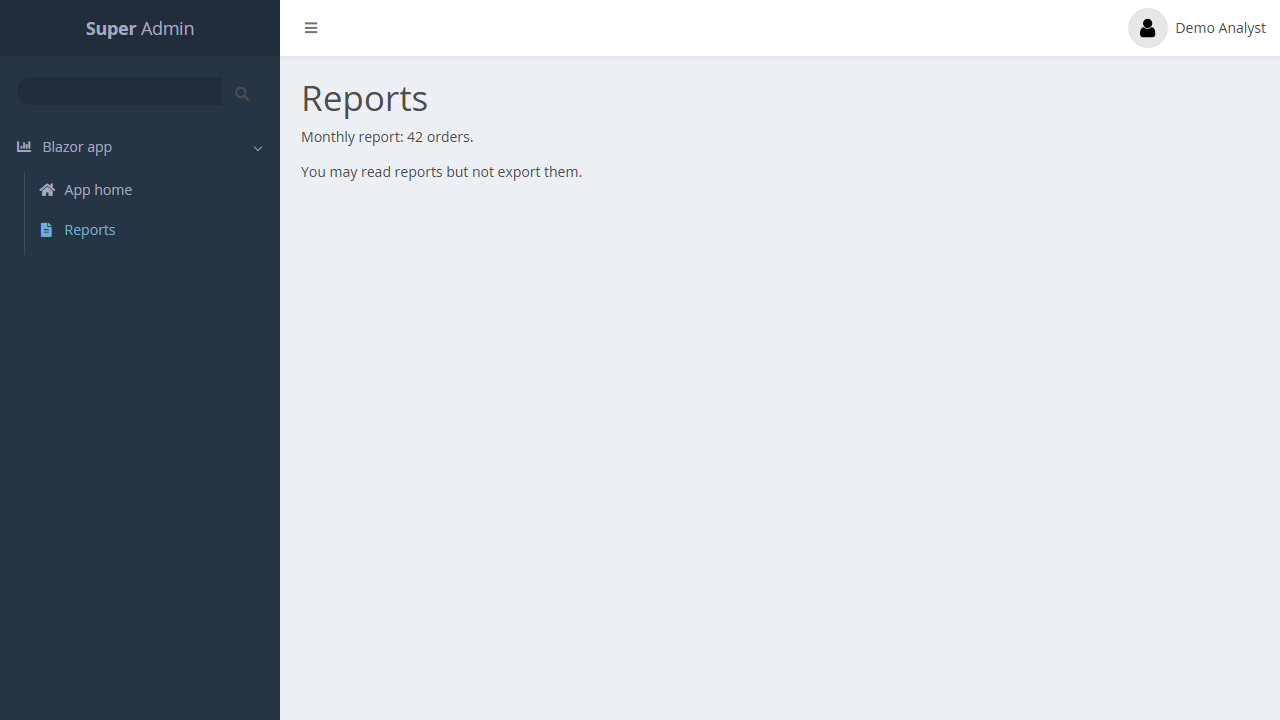
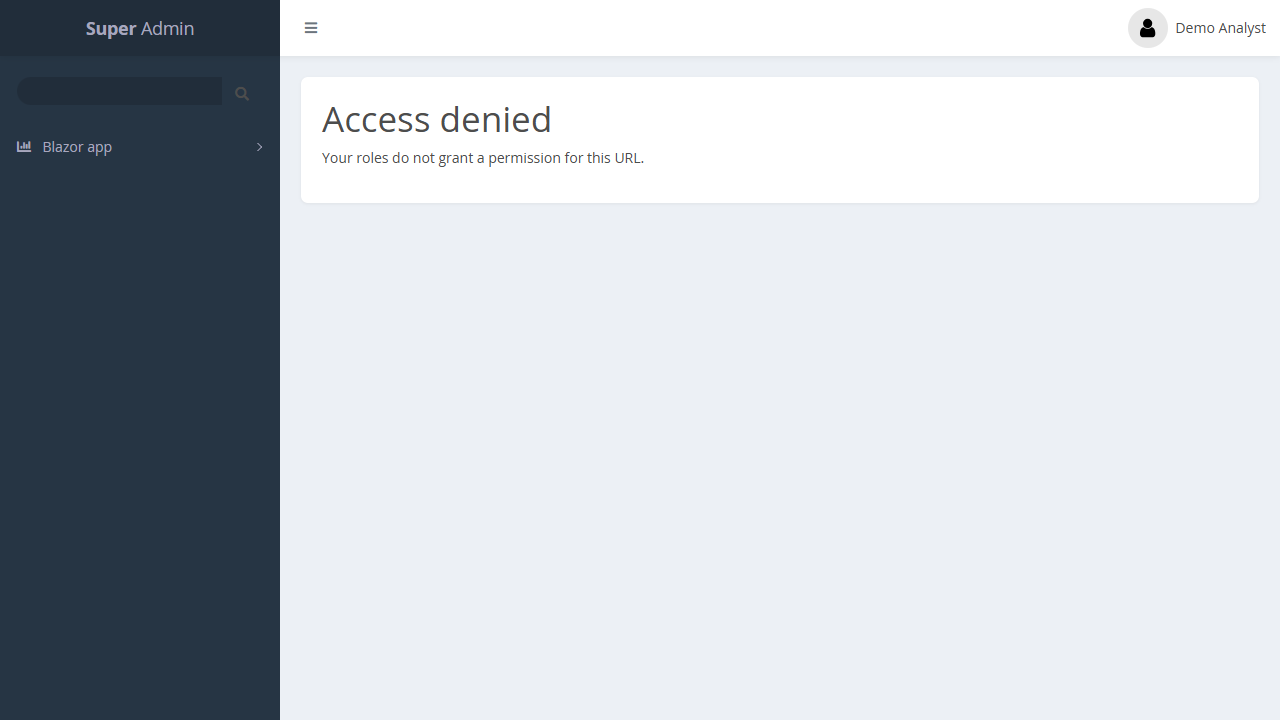
পারমিশন ছাড়া পেজে সার্কিটের ভেতরে নেভিগেশন:
Blazor WebAssembly ব্রাউজারে চলে, তাই অথরাইজেশনের জন্য একে বিশ্বাস করা যায় না। এর সার্ভার API-গুলো URL গার্ড ও [HasPermission] দিয়ে সুরক্ষিত করুন।