অ্যাডমিন প্যানেল গাইড
এই পেজ প্যানেলের ব্যবহারকারীদের জন্য: যে অ্যাডমিনরা অ্যাক্সেস ম্যানেজ করেন এবং যে স্টাফ সাইন ইন করেন। প্রতিটি পেজ রাউট প্রিফিক্সের (ডিফল্ট /admin) নিচে থাকে। নিচের URL-গুলো ডিফল্ট প্রিফিক্স ধরে লেখা।
| পেজ | URL | কে খুলতে পারে |
|---|---|---|
| সাইন ইন | /admin/auth/login | সবাই |
| ড্যাশবোর্ড | /admin | মিলে যাওয়া রুলসহ যেকোনো ইউজার (সুপার অ্যাডমিন সবসময়) |
| Users | /admin/auth/users | সুপার অ্যাডমিন, অথবা এই URL কভার করে এমন পারমিশনের ধারক |
| Roles | /admin/auth/roles | একই |
| Permissions ও URL tester | /admin/auth/permissions | একই। পারমিশন তৈরি বা বদলাতে পারে শুধু সুপার অ্যাডমিন (বা *-এর ধারক) |
| Menu | /admin/auth/menu | একই |
| Routes | /admin/auth/routes | একই |
| Operation log | /admin/auth/logs | একই |
| আপনার সেটিংস | /admin/auth/setting | সাইন-ইন করা প্রতিটি ইউজার |
| পাসওয়ার্ড পরিবর্তন | /admin/auth/setting/password | সাইন-ইন করা প্রতিটি ইউজার |
| অ্যাক্সেস ডিনায়েড | /admin/auth/denied | কোনো রুল না মিললে দেখায় |
সাইন ইন
ইউজার নাম ও পাসওয়ার্ড দিন। Remember me এই ব্রাউজারে Auth:RememberMeDays (ডিফল্ট ১৪ দিন) পর্যন্ত আপনাকে সাইন-ইন রাখে।
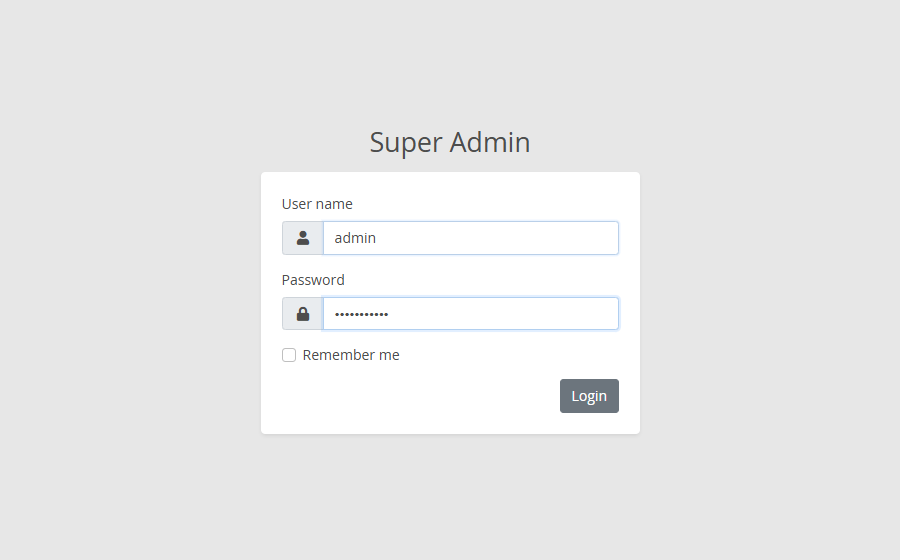
Auth:MaxFailedAttempts(ডিফল্ট ৫) বার ভুল পাসওয়ার্ড দিলে অ্যাকাউন্টAuth:LockoutMinutes(ডিফল্ট ১৫ মিনিট) লক হয়ে যায়।- প্রতিটি IP অ্যাড্রেস প্রতি
Auth:LoginWindowSeconds(ডিফল্ট ৬০ সেকেন্ড) সময়ে সর্বোচ্চAuth:LoginPermitLimit(ডিফল্ট ১০) বার লগইন চেষ্টা করতে পারে। - অচেনা ইউজার ও ভুল পাসওয়ার্ডে একই বার্তা দেখায়।
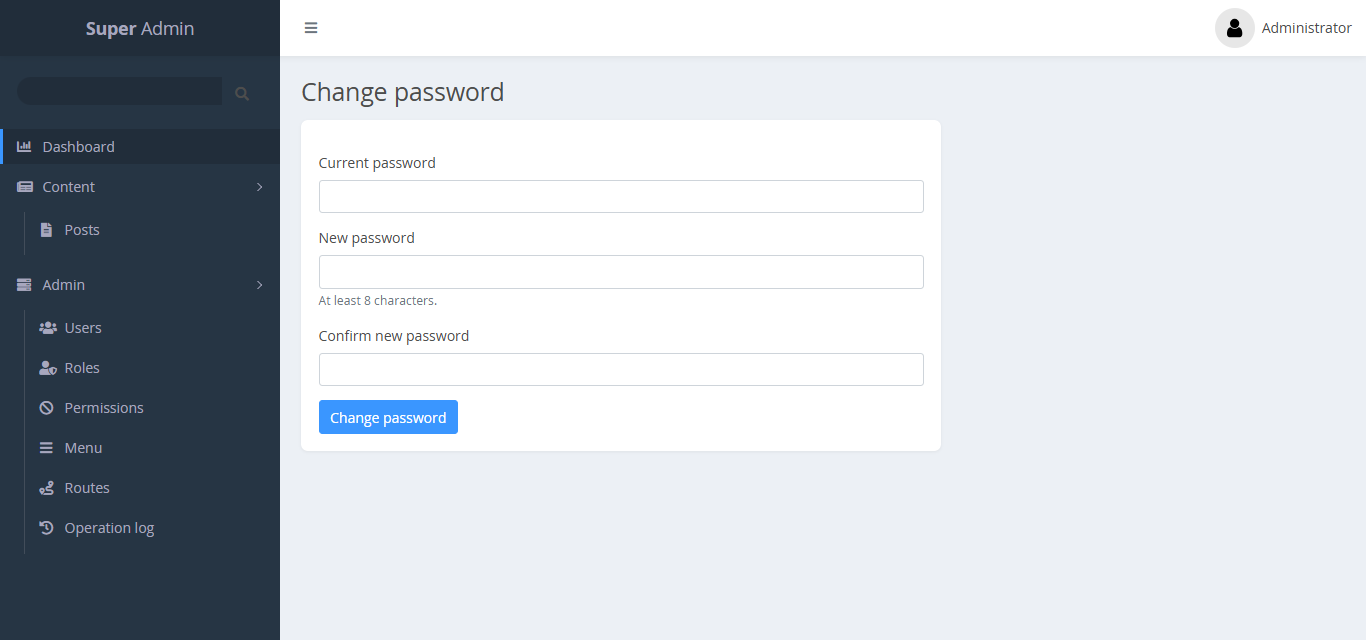
আপনার অ্যাকাউন্টের পাসওয়ার্ড বদলানো বাধ্যতামূলক হলে (যেমন প্রথম সিডের পর), অন্য কিছুর আগে আপনাকে পাসওয়ার্ড পেজে পাঠানো হয়:
ড্যাশবোর্ড
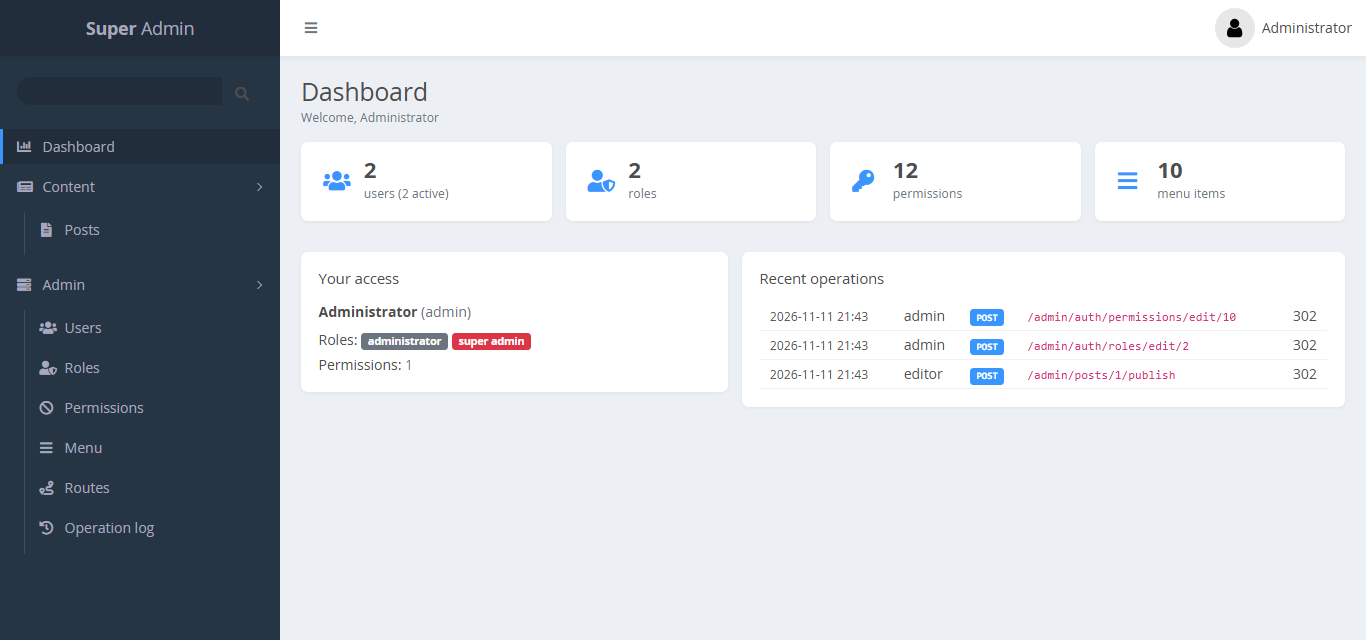
ড্যাশবোর্ডে Your access (আপনার রোল ও পারমিশন) এবং Recent operations দেখায়। সাইডবারে শুধু সেই পেজগুলো থাকে যা আপনি খুলতে পারেন।
Users
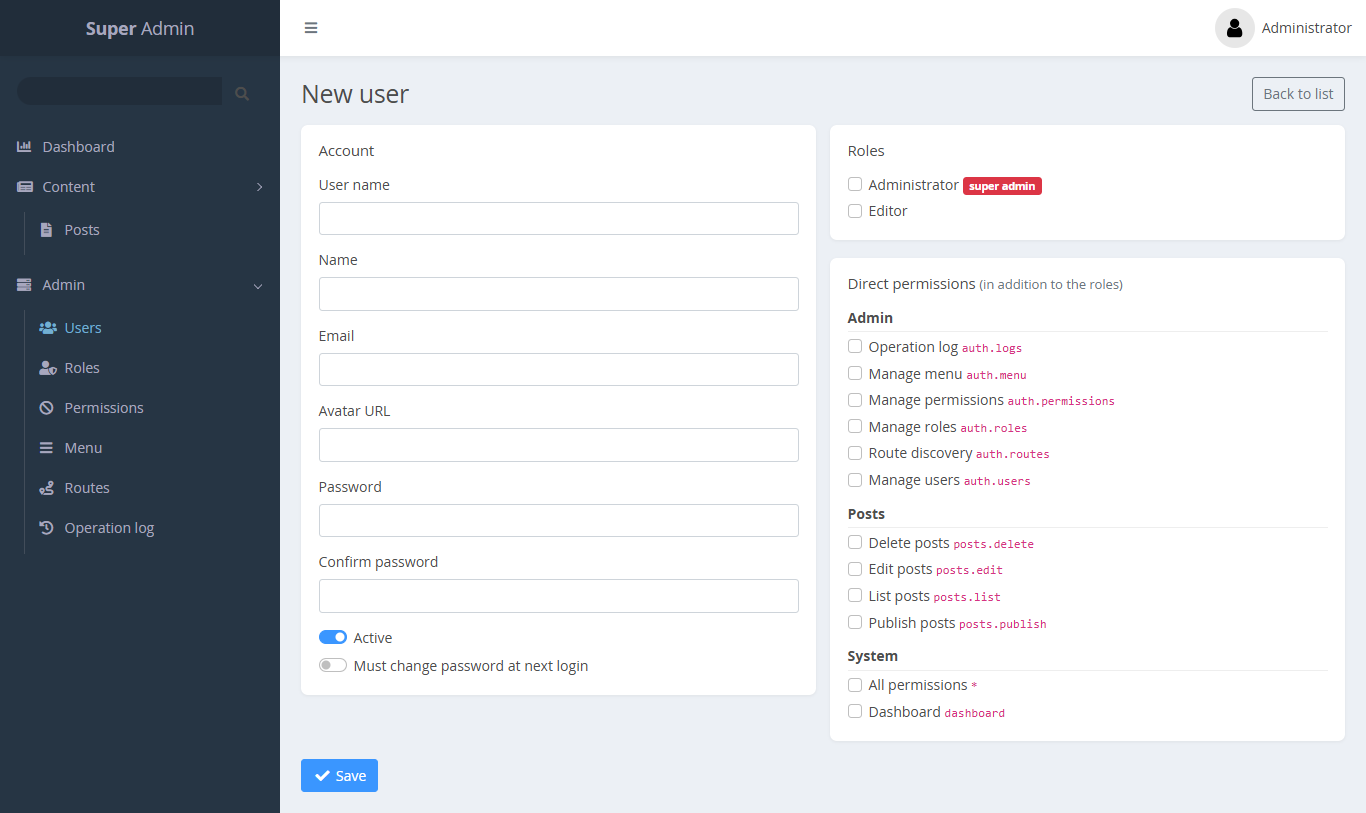
তালিকায় ইউজার নাম, নাম, রোল, স্ট্যাটাস ও শেষ লগইন দেখায়। New ইউজার ফর্ম খোলে:
- Account: ইউজার নাম, নাম, ইমেইল, অ্যাভাটার URL, পাসওয়ার্ড ও তার নিশ্চিতকরণ।
- Active: নিষ্ক্রিয় ইউজার সাইন ইন করতে পারে না, এবং তার চলমান সেশন শেষ হয়ে যায়।
- Must change password at next login।
- Roles ও Direct permissions।
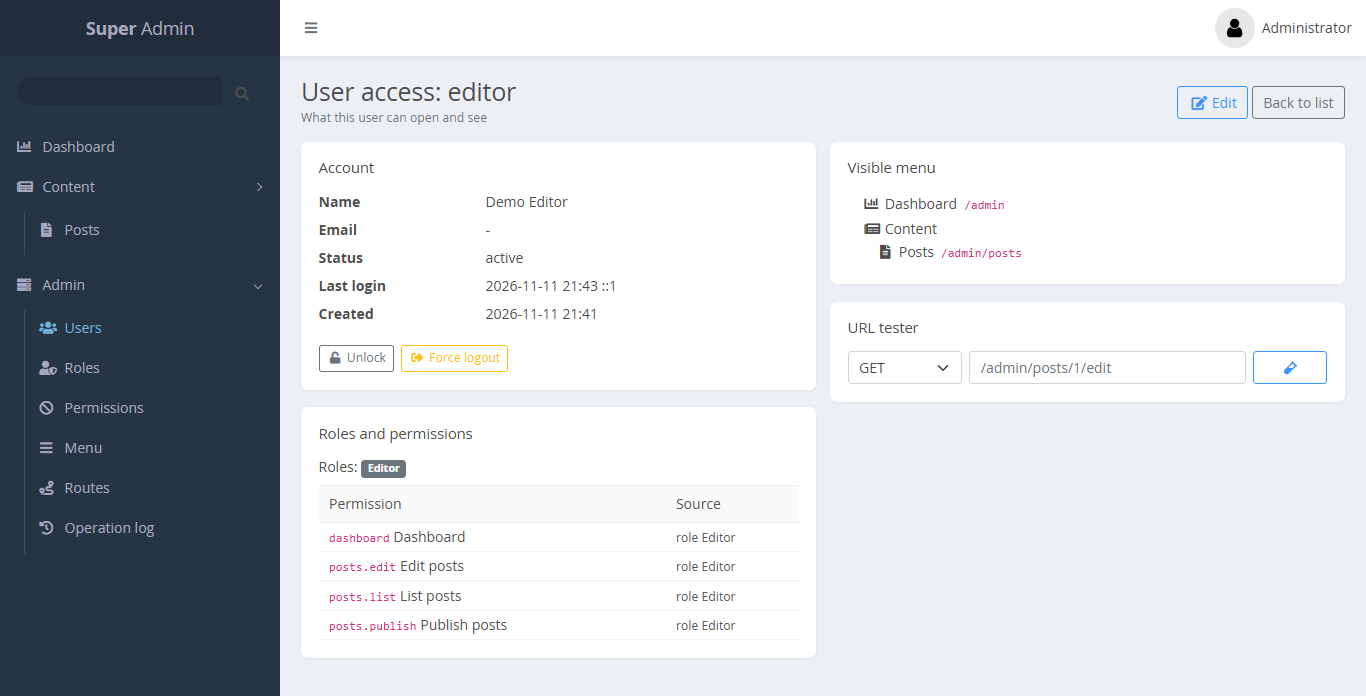
ইউজার নামে ক্লিক করলে user access ভিউ খোলে। এতে রোল, প্রতিটি কার্যকর পারমিশন (সরাসরি নাকি কোন রোলের মাধ্যমে) এবং এই ইউজার যে মেনু দেখে তা তালিকাভুক্ত থাকে। এখান থেকে আরও করা যায়:
- ব্যর্থ লগইনের পর লক হয়ে যাওয়া ইউজারকে Unlock করা।
- Force logout: ইউজারকে সব সেশন থেকে সাইন আউট করানো। চলমান Blazor সার্কিট পরবর্তী রিভ্যালিডেশনে শেষ হয়।
Roles
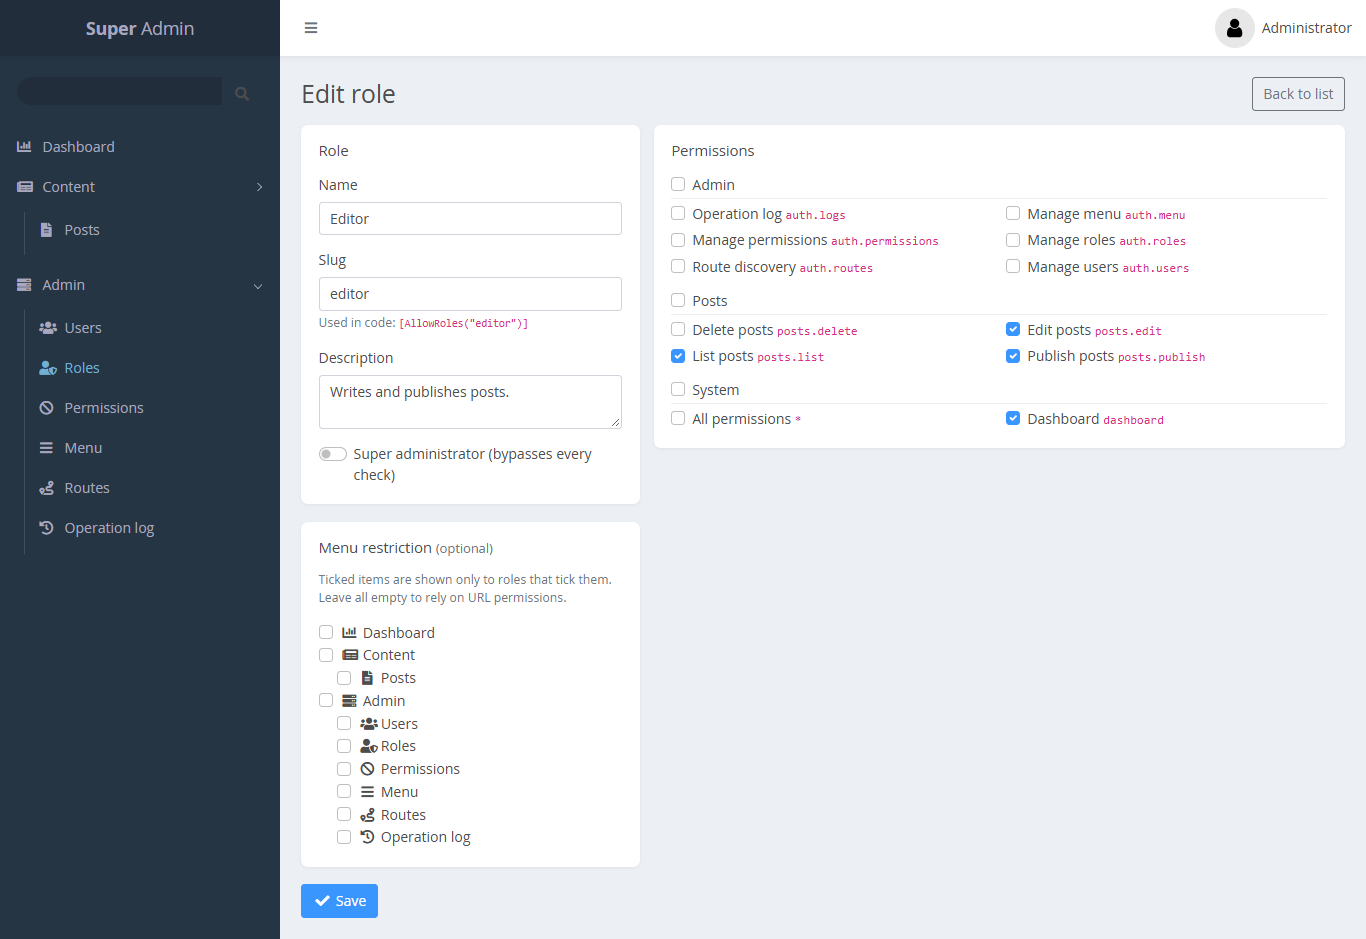
রোলের একটি নাম, স্লাগ, বিবরণ এবং পারমিশনের সেট থাকে।
- Super administrator (bypasses every check): সদস্যরা সব URL রুল, অ্যাট্রিবিউট ও মেনু চেক পার হয়ে যায়। এই ফ্ল্যাগ শুধু সুপার অ্যাডমিনরা দিতে পারে।
- Menu restriction: মেনু আইটেম কিছু রোলে সীমাবদ্ধ করা যায়। নিচে Menu দেখুন।
Permissions
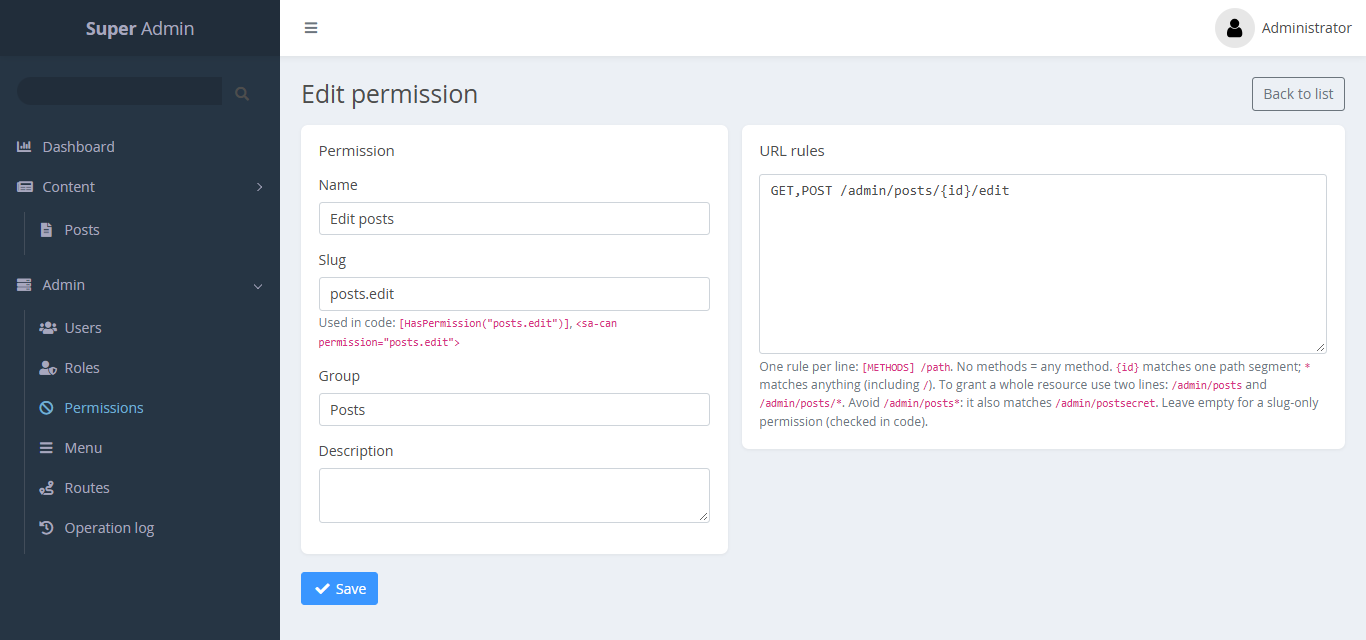
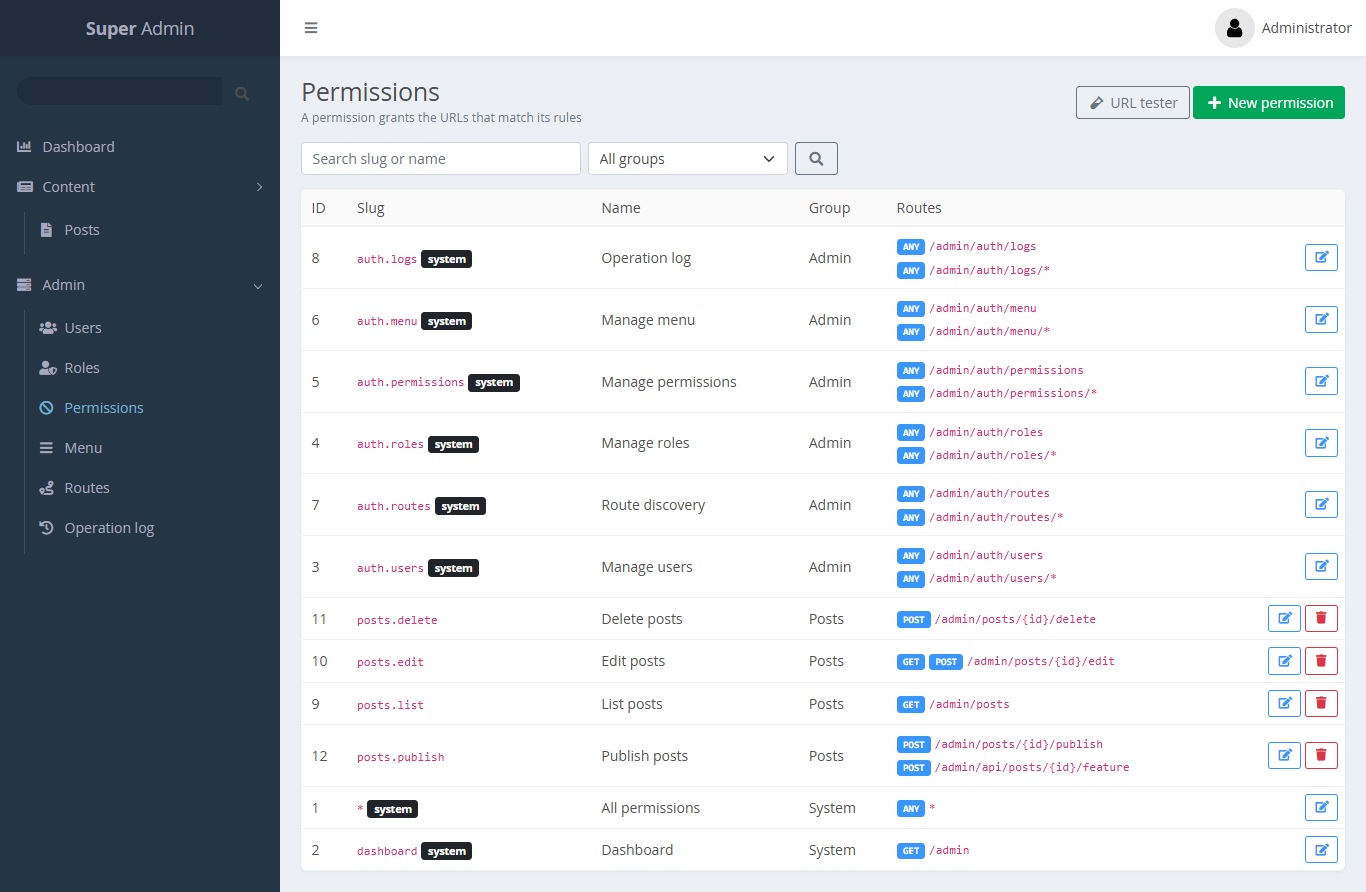
পারমিশনের একটি নাম, স্লাগ, ঐচ্ছিক গ্রুপ এবং ০ থেকে n টি URL রুল থাকে। প্রতি লাইনে একটি রুল লিখুন: [METHODS] /path। সিনট্যাক্স আছে URL প্যাটার্ন সিনট্যাক্স পেজে।
URL tester
Permissions → URL tester একটি মেথড, একটি পাথ এবং ঐচ্ছিক একটি ইউজার নেয়। এটি দেখায় কোন রুলগুলো মেলে, এবং সেই ইউজার অনুমোদিত কি না।
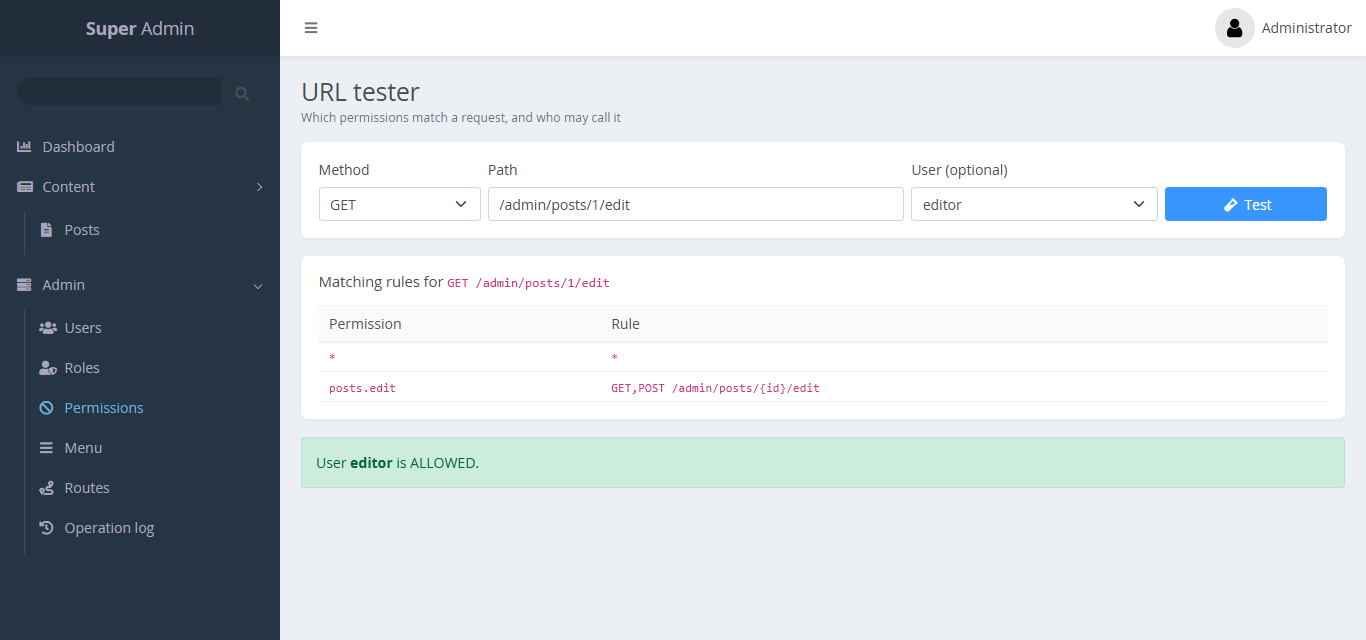
Menu
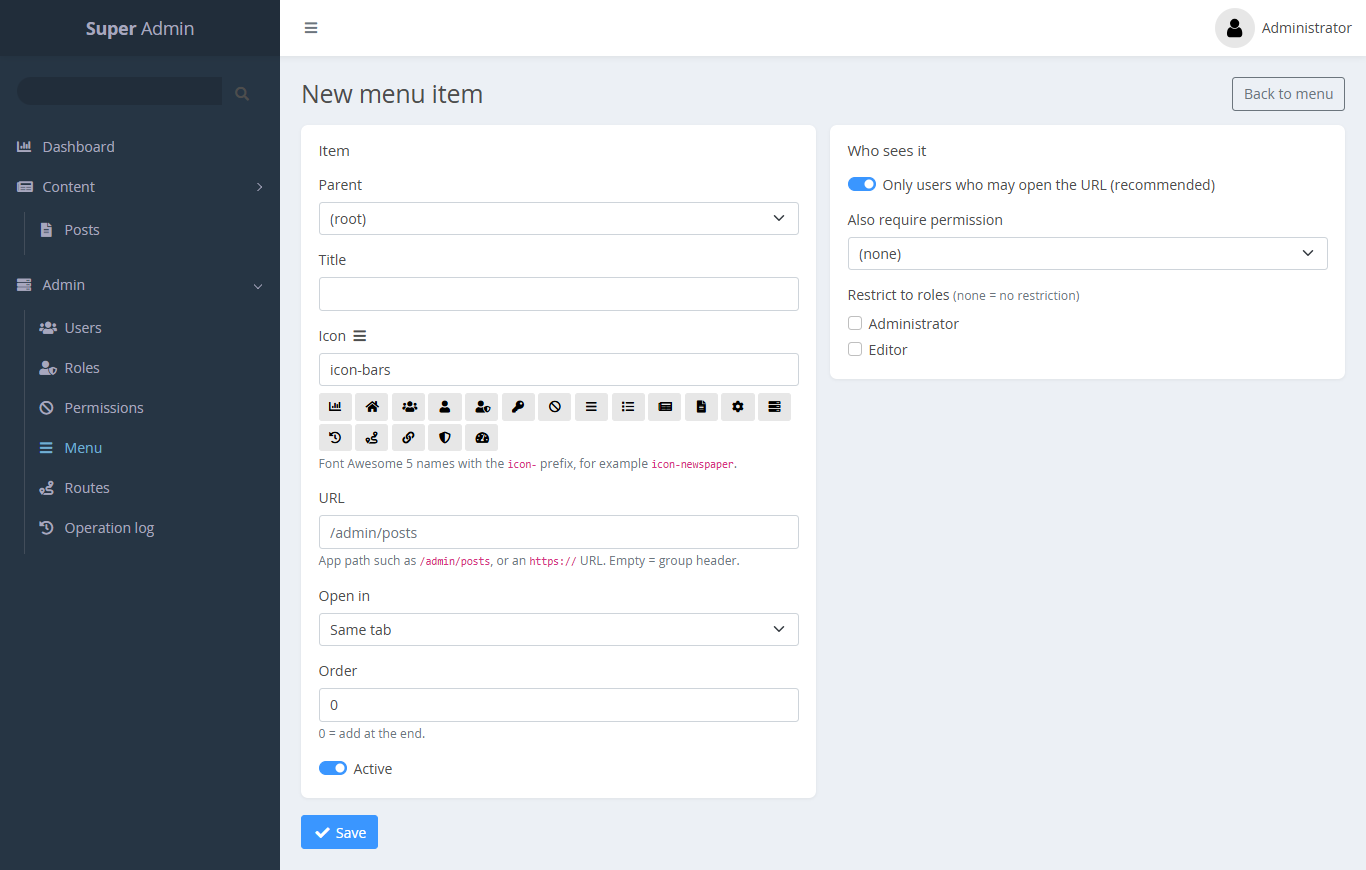
মেনু একটি ট্রি। প্রতিটি আইটেমে একটি প্যারেন্ট, শিরোনাম, আইকন (icon-* Font Awesome নাম), URL, টার্গেট (Open in), ক্রম এবং Active সুইচ থাকে।
Who sees it দৃশ্যমানতা ঠিক করে:
- Only users who may open the URL (recommended): ইউজার তার URL-এ GET করতে পারলেই কেবল আইটেম দেখায়।
- Also require permission: ইউজারকে এই পারমিশনও ধারণ করতে হবে।
- Restrict to roles: ইউজারকে এই রোলগুলোর কোনো একটিতে থাকতে হবে।
দৃশ্যমান সন্তান না থাকলে গ্রুপ লুকানো থাকে। মেনু URL-এ শুধু অ্যাপের পাথ বা http(s) URL চলে।
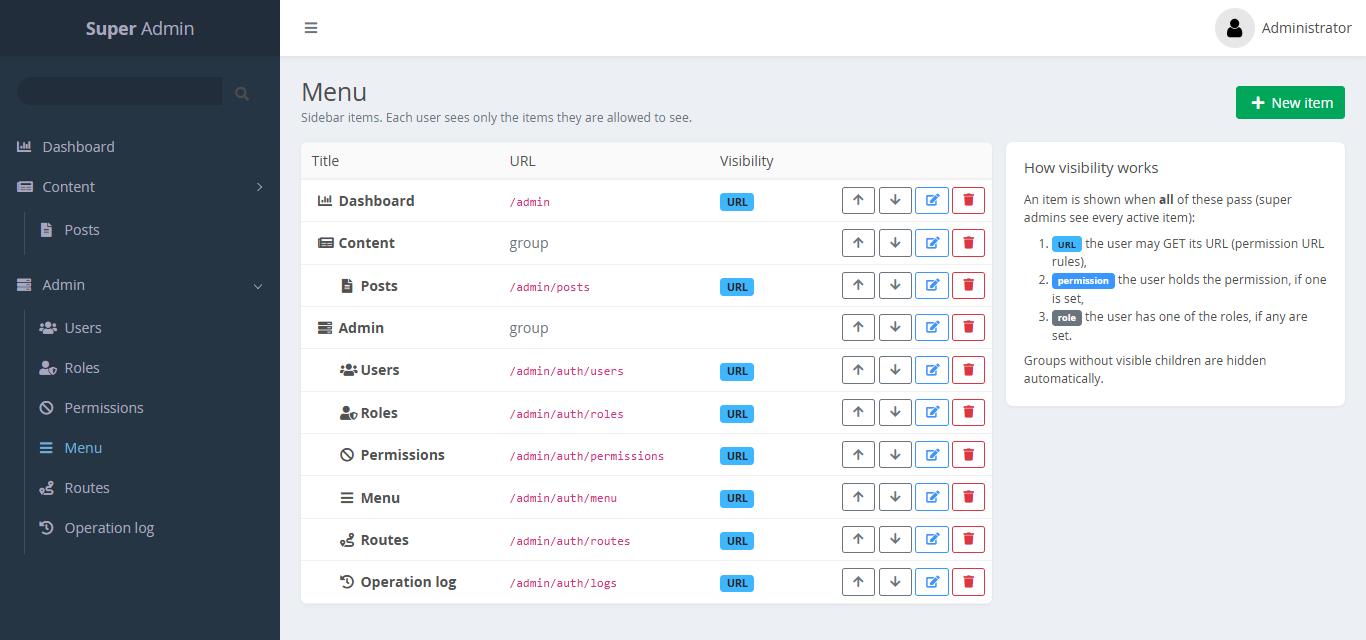
Menu পেজে পুরো ট্রি দেখা যায়। আইটেমের ক্রম বদলাতে তীর চিহ্ন ব্যবহার করুন:
Routes
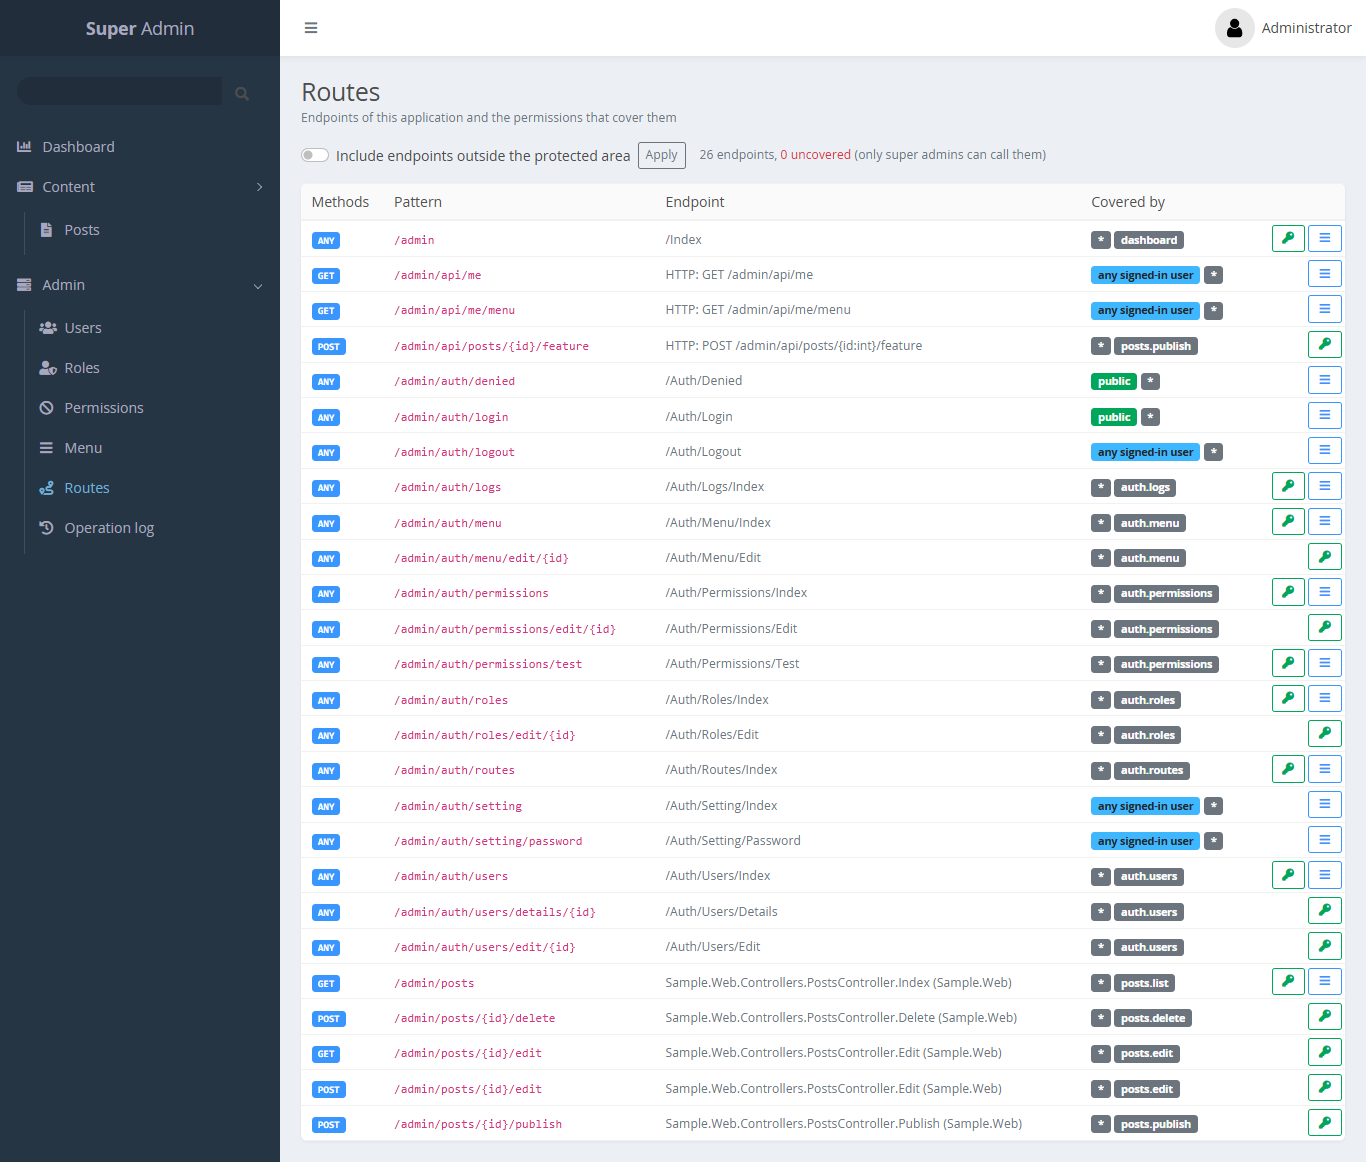
Routes আপনার অ্যাপের প্রতিটি এন্ডপয়েন্ট তার মেথড ও প্যাটার্নসহ তালিকাভুক্ত করে, এবং কোন পারমিশন সেটিকে কভার করে (Covered by) তা দেখায়। কোনো পারমিশন কভার করে না এমন এন্ডপয়েন্টে super admin only চিহ্ন থাকে।
- চাবি আইকন এন্ডপয়েন্টের URL রুল আগে থেকে ভরা একটি পারমিশন তৈরি করে।
- মেনু আইকন এন্ডপয়েন্টের জন্য একটি মেনু আইটেম তৈরি করে।
- Include endpoints outside the protected area পাবলিক এন্ডপয়েন্টও তালিকাভুক্ত করে, যাতে ভুল করে কিছু পাবলিক হয়ে গেছে কি না যাচাই করা যায়।
Operation log
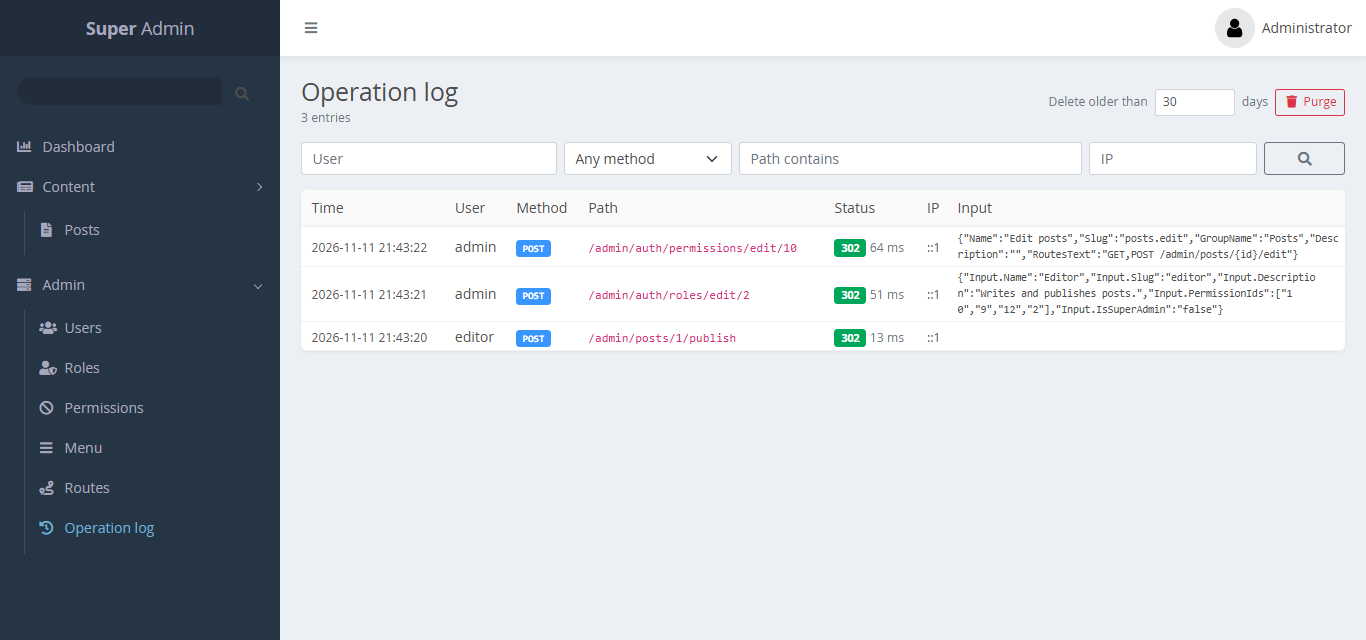
লগে রাইট রিকোয়েস্ট (ডিফল্টে POST, PUT, PATCH, DELETE) সময়, ইউজার, মেথড, পাথ, স্ট্যাটাস, IP ও ইনপুটসহ তালিকাভুক্ত হয়। ইনপুটের সিক্রেট মাস্ক করা থাকে। Purge একটি তারিখের আগের এন্ট্রি মুছে দেয়। OperationLog:RetentionDays (ডিফল্ট ৯০) এর চেয়ে পুরনো এন্ট্রি আপনা-আপনি মুছে যায়।
আপনার সেটিংস
ইউজার মেনুতে (উপরে ডানে) Settings (নাম, ইমেইল, অ্যাভাটার URL), Change password এবং Logout আছে। Logout একটি POST রিকোয়েস্ট, সাথে antiforgery টোকেন থাকে।
সার্ভার-সাইড নিরাপত্তা নিয়ম
প্যানেল এই নিয়মগুলো শুধু বোতাম লুকিয়ে নয়, সার্ভারেও প্রয়োগ করে:
- আপনি নিজেকে ডিলিট বা নিষ্ক্রিয় করতে পারবেন না।
- শেষ সক্রিয় সুপার অ্যাডমিনকে সরানো যায় না।
- সুপার-অ্যাডমিন ইউজার বা রোল বদলাতে, কিংবা সুপার-অ্যাডমিন ফ্ল্যাগ দিতে পারে শুধু সুপার অ্যাডমিনরা।
- সুপার অ্যাডমিন নন এমন ইউজার শুধু নিজের ধারণ করা পারমিশনই দিতে পারে।
- পারমিশন ও তার URL রুল তৈরি বা বদলাতে পারে শুধু সুপার অ্যাডমিন (বা
*-এর ধারক)। - সিস্টেম রোল ও পারমিশন ডিলিট করা যায় না।